引言:前不久,几位集团型企业的HR负责人和CIO坐在一起,聊到一个共同的难题:“办公、邮件、财务的信创改造陆续收官,下一棒轮到了HR系统。但这套系统该怎么动、动多深,谁心里都没底。” 这种犹豫并不意外 —— HR系统存放的不是普通业务数据,而是全体员工的干部管理档案、劳动合同、薪酬绩效、社保个税、考勤轨迹、组织任免记录。
一旦 “数据存在哪、谁能访问、出事找谁” 说不清,风险就溢出了IT边界,直接进入合规、审计与组织治理的地带。眼下信创合规要求持续收紧,名才mchr带你拆解央国企HR信创的底层逻辑与价值。
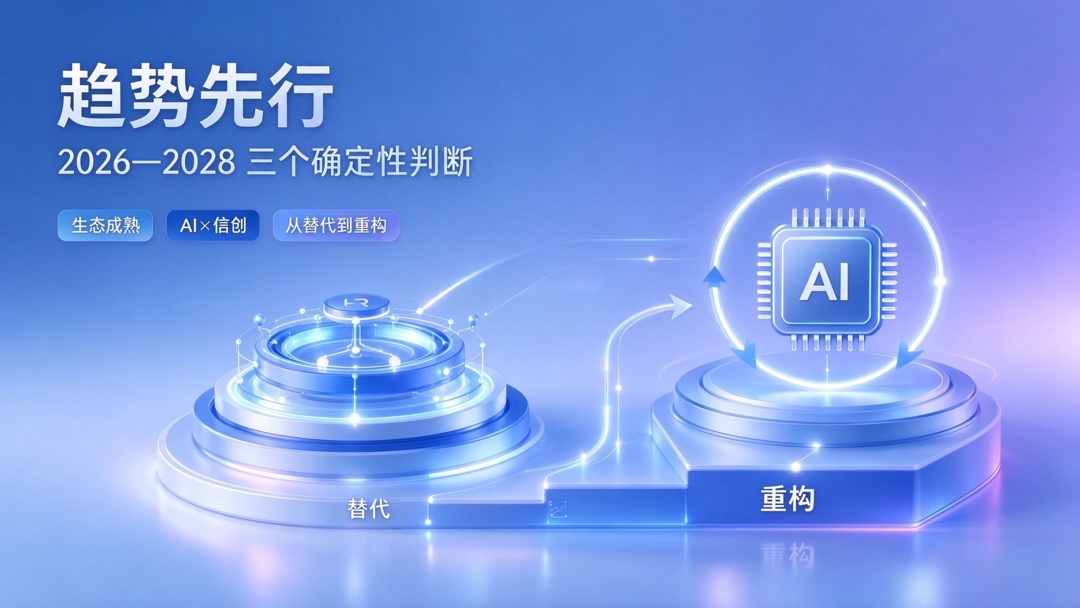
一、趋势先行:2026—2028,三个确定性判断
1、生态走向成熟,比拼的是 “最后一公里”
未来几年,问题不再是“能不能适配国产环境”,而是 “适配之后稳不稳、顺不顺、能不能长期跑下去”。
真正的门槛藏在细节里:报表组件、打印控件、电子签接口、国产数据库上的复杂薪酬计算、考勤机驱动、历史附件迁移……
趋势判断替代不了项目验证,PoC测试、试点上线、灰度迁移,一步都省不得。
2、AI×信创,双轮驱动才走得稳
AI正在渗入HR场景:政策问答、合同风险提示、岗位合规校验、数据异常预警。但HR数据的高敏感属性决定了,AI不能脱离信创底座单独狂奔。
本地化大模型、私有化知识库、权限隔离、审计留痕,是智能化的前置条件。否则一边用AI处理员工数据,一边把敏感信息送进不可控环境,风险只会被放大。
3、从 “替代” 走向 “重构”
真正有远见的企业,不会拿国产软件照抄旧系统,而是借替代契机重建底座:统一人员主数据 → 建立组织与岗位标准 → 打通招聘、入职、考勤、薪酬、绩效、培训、人才发展、离职全流程 → 形成可配置、可审计、可演进的HR治理平台。
目标定在哪,项目就走到哪:
(1)定在 “完成替代”,止步于验收;
(2)定在 “长期可控”,才会同步建设架构、数据标准与运维能力。
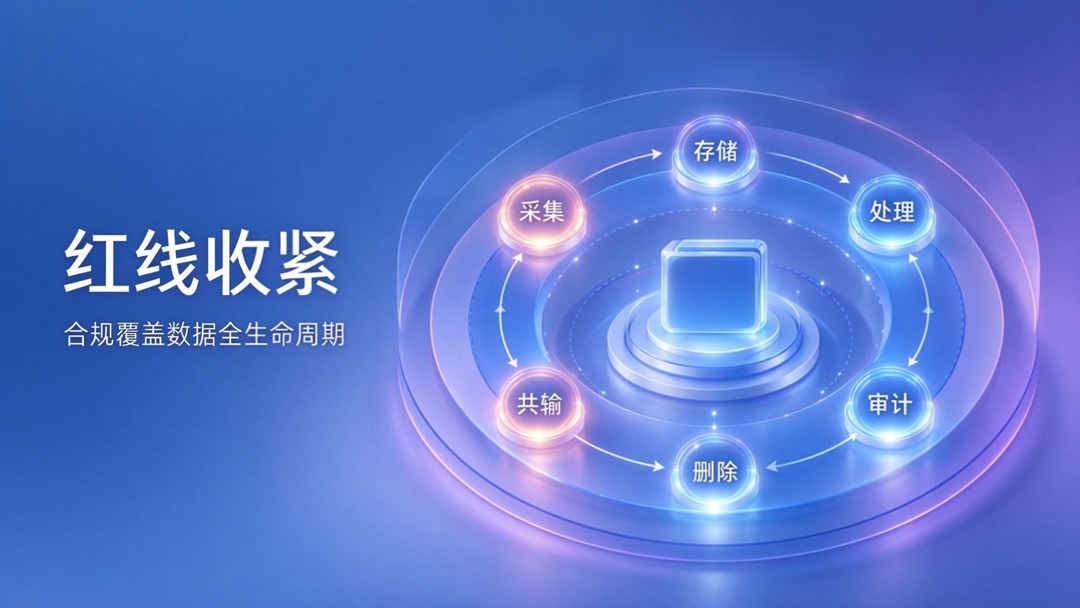
二、红线收紧:HR系统为什么躲不开了
1、信创主战场正向核心业务系统转移
回看推进路径:从党政机关和基础办公起步,延伸到金融、电信、能源等关键行业,再进入国央企和集团企业的业务系统改造。
HR系统过去常被排在 “第二梯队” —— 不直接创收、不直接控制生产。但这个判断忽略了它的另一重身份:
(1)组织内 “人” 的数据中枢。对国央企,组织任免、薪酬总额、人员编制自带治理属性;
(2)对金融和制造企业,岗位轮换、考勤排班、资质认证、劳务用工都与合规运营直接挂钩。
当信创从外围走向核心,HR系统被纳入替代范围,不是偶然,是必然。
2、法律约束在层层叠加
(1)《个人信息保护法》要求敏感个人信息采取更严格保护;
(2)《数据安全法》对数据分类分级、风险监测、应急处置提出明确要求;
(3)等保2.0则让安全建设从 “一次性工程” 变成 “持续性管控”。
落到HR系统,合规绝非 “页面加个权限” 就能交差,而是覆盖采集、存储、处理、传输、共享、删除、审计的全生命周期。
3、监管的问法变了
过去问 “有没有系统”,现在问 “系统符不符合治理要求”:
(1)国央企集团总部倾向统一选型、统一数据标准、统一安全策略;
(2)金融机构更关注私有化部署、权限隔离、审计留痕、灾备切换。
所以HR信创早已不是 “要不要做” 的选择题,而是 “何时做、怎么做、做到什么程度” 的时间题 —— 越晚启动,数据迁移、接口改造、历史定制清理的成本越高。
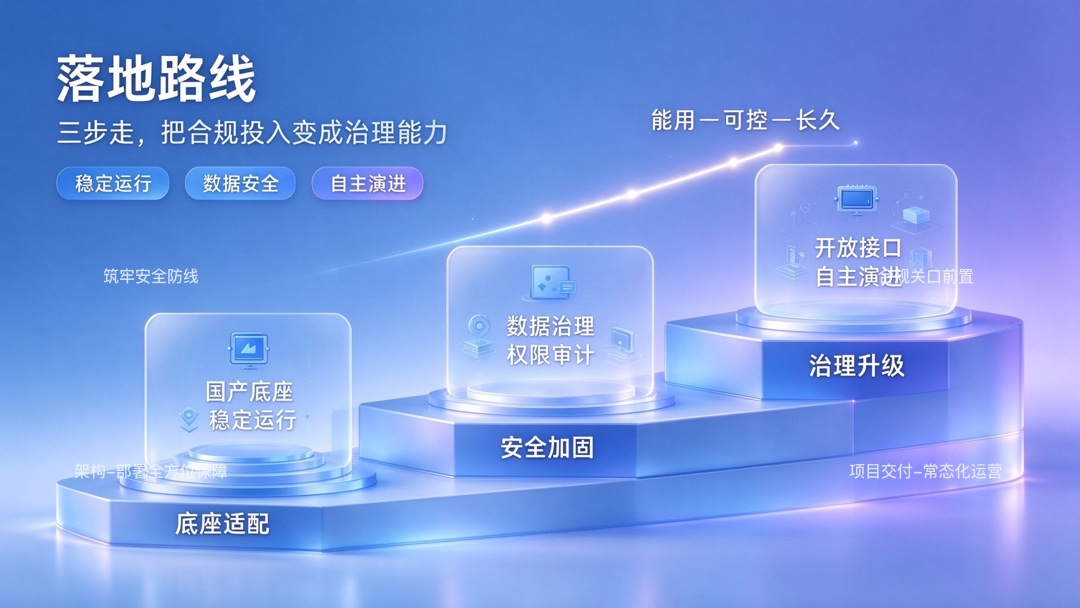
三、落地路线:三步走,把合规投入变成治理能力
第一步:底座适配,先解决 “能用”
确认系统能否在国产操作系统、国产数据库、国产中间件环境下稳定运行,并用真实业务场景验证,而不是只看兼容清单:
(1)集团多层级组织架构能否完整承载?
(2)复杂薪酬规则核算是否精准?
(3)多班制、跨区域考勤排班有无断点?
(4)月末算薪、年度调薪、集中入职等峰值场景性能是否达标?
名才mchr这样做:已响应信创要求全面适配国产化环境,支持本地化部署、私有部署、混合部署与公有云SaaS多种模式,组织、人事、考勤、薪酬、绩效、人才发展全模块均可在国产底座上运行。
第二步:安全加固,再解决 “可控”
信创环境不自动等于数据安全,还需补上数据治理这一课:
(1)分类分级 —— 身份信息、薪酬奖金、干部档案、健康信息按敏感度分层管理;
(2)加密脱敏 —— 高敏感字段存储加密、传输加密、展示脱敏、导出审批;
(3)权限重建 —— 借替代之机按角色、岗位、组织范围、数据类型重建授权逻辑,及时回收历史授权;
(4)审计预警 —— 批量下载、异常查询、跨部门访问,有规则、有留痕、有预警。
名才mchr这样做:提供分级权限管理、敏感数据脱敏、静态与传输加密、全操作留痕、多级审批流管控等多层安全机制;组织架构与人员每一次变更均可历史追溯,审计检查有据可查。
第三步:治理升级,最终解决 “长久”
看系统是否具备自主演进能力:
(1)接口是否开放标准、能否自由对接第三方系统;
(2)组织调整、薪酬政策变化能否配置化实现,而非事事找厂商开发;
(3)AI能力能否在数据不出域、权限可控的前提下逐步落地。
名才mchr这样做:基于名才PaaS平台与低代码能力,企业可自主完成流程编排、规则调整、报表配置与接口对接,让HR系统从 “被运维的对象” 变成 “可自主运营的平台”。
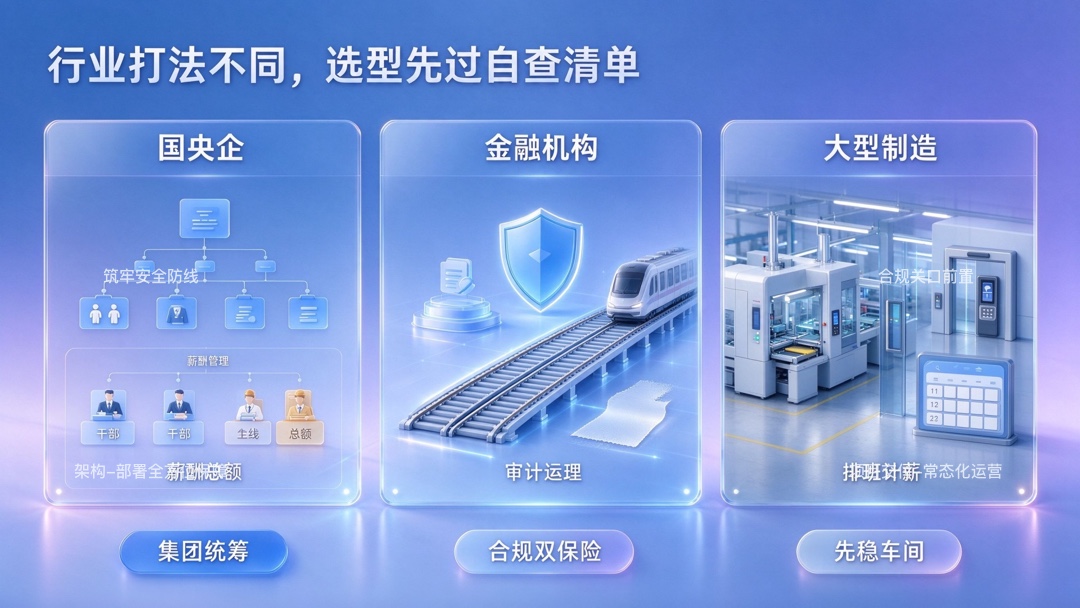
四、行业打法不同,选型先过自查清单
1、国央企:考核驱动、集团统筹。干部管理、组织任免、薪酬总额、监管报表优先替代;集团统一规划、分批迁移,但要给下属单位的用工形态差异留出空间,避免 “一刀切” 换来大量线下补录。
2、金融机构:合规与连续性 “双保险”。岗位轮换、亲属回避、任职资格等场景与内控联动;迁移讲究双轨运行、分模块上线、灰度切换 —— 宁可慢一步,不可错一笔。
3、大型制造:先稳住车间,再谈替代。考勤设备、门禁、MES、计件工资、外包用工盘根错节,排班计薪规则没梳理透就换系统,一线体验和工厂秩序先受冲击。
选型前先问四个问题:
(1)合规有多急(政策节点、审计频次、集团考核压力)?
(2)数据有多敏感(敏感字段范围、出境风险、访问主体复杂度)?
(3)迁移有多难(系统耦合度、数据规模、接口数量、中断风险)?
(3)价值有多大(能否带动共享服务、数据治理与智能决策升级)?
排完序路径就清晰了:
(1)又急又敏感的先做适配与加固;
(2)底子薄、迁移难的先做盘点与治理;
(3)战略价值高的,把信创与HR数字化升级合并规划,一次投入、双重收益。
写在最后
回到开头的问题:HR系统信创,到底该怎么动?
我们的答案是 —— 别把它当成一次IT替换任务,把它当成一次治理升级工程。
给管理者五条建议:
(1)先盘点家底,摸清技术栈、数据位置、接口清单、远程运维权限和历史定制;
(2)画三步路线,底座适配、安全加固、治理升级,分层推进不返工;
(3)用清单排序,按紧迫度、敏感度、就绪度、复杂度、价值度确定节奏;
(4)建联合机制,HR、IT、合规进同一个项目组,业务规则与技术架构同步校验;
(5)留AI接口,在数据不出域、权限可控的前提下,预研知识库与风险预警。
来源:广告
编辑:郑杰
本文链接:https://wap.daoxiannews.cn/content/646055/96/16440641.html